Plataforma GRC con IA

Cumplimiento de NIS2.
Automatizado con inteligencia. Documentado a prueba de auditoría. Implantado de forma rentable. Escalable para el futuro.

Plataforma GRC con IA hecha en Alemania. Protege a los órganos de dirección frente a la responsabilidad personal, reduce los ciberriesgos y abarata el cumplimiento.

100%
Cobertura de NIS2
DE
Alojamiento y datos
4-8 sem.
Hasta el cumplimiento
72%
Índice de cumplimiento
7
Tareas abiertas
NIS2
Cubierto al 100 %
compliancecompass.de
Panel de Compliance Compass

Seguridad y cumplimiento

Conforme al RGPD
Protección de datos garantizada
100 % soberano
Control digital completo
Alojamiento en la UE
Servidores en Alemania
Preparado para NIS2
Cobertura del 100 %
Impulsado por IA
Automatizado y escalable

Adecuado para organizaciones de

Energía Sanidad Finanzas Transporte y logística Fabricación Servicios TI Administración pública Telecomunicaciones Farmacia Seguros Química Alimentación Investigación Gestión de residuos Energía Sanidad Finanzas Transporte y logística Fabricación Servicios TI Administración pública Telecomunicaciones Farmacia Seguros Química Alimentación Investigación Gestión de residuos
El problema

La buena voluntad no basta.

El cumplimiento de NIS2 exige estructura, trazabilidad y las herramientas adecuadas, no más horas en la agenda.

El reto

Por qué cuesta tanto cumplir NIS2

La Directiva NIS2 endurece los requisitos de forma drástica y responsabiliza personalmente a los órganos de dirección. La mayoría de las organizaciones arranca sin las herramientas adecuadas.

Regulación compleja
Requisitos repartidos entre la directiva, el Real Decreto-ley 12/2018 y las normas técnicas, con un anteproyecto pendiente que volverá a moverlos.
Procesos manuales
Análisis de riesgos, políticas y justificantes de formación en hojas de cálculo e hilos de correo: lento y propenso a errores.
Evidencias dispersas
Las pruebas viven en carpetas, unidades de red y buzones: cuando llega una inspección, falta el rastro completo.
Responsabilidad personal
Los órganos de dirección responden de las omisiones: sin diligencia demostrable, el riesgo recae en cada persona.
Herramientas caras y dispersas
Varias soluciones especializadas en paralelo: licencias caras, mantenimiento duplicado y ninguna visión común.
9–18 meses hasta el cumplimiento, según los recursos del proyecto
La solución: Compliance Compass

Cumplimiento que sencillamente funciona

Una plataforma GRC que cubre todos los requisitos de NIS2, con automatización por IA, evidencias sin lagunas y alojamiento en Alemania.

100 % de cobertura de NIS2
Marcos preconfigurados para NIS2, ISO 27001 y el estándar alemán IT-Grundschutz, actualizados de forma continua.
Automatización por IA
Riesgos, políticas y tareas se generan y actualizan solos, en lugar de a base de trabajo manual.
Evidencias a prueba de auditoría
Versionado, huellas criptográficas y sellos de tiempo conformes con eIDAS según RFC 3161, centralizados y auditables en todo momento.
Protección de la dirección
Cada decisión documentada de forma trazable: diligencia demostrable con solo pulsar un botón.
Una plataforma en lugar de muchas herramientas
Riesgo, cadena de suministro, incidentes, políticas y concienciación en un solo sistema: una interfaz y un único modelo de roles y permisos.
4–8 semanas hasta el cumplimiento, con incorporación guiada

Del inventario inicial a la prueba auditable es un proceso continuo.

Solicitar demo ahora →
Ventajas de la plataforma

¿Por qué Compliance Compass?

Menos esfuerzo. Más seguridad. Control total.

Eficiencia de costes

Precios transparentes sin costes ocultos. Sin implantaciones de meses.

  • En la nube, sin costes de infraestructura
  • Modular y escalable
  • Retorno ya en el primer año
Confianza y seguridad de los datos

Soberanía plena sobre los datos: desarrollo, alojamiento y soporte exclusivamente en Alemania.

  • Made in Germany: desarrollado en Alemania
  • Alojamiento en Alemania y conforme al RGPD
  • Los más altos estándares de seguridad
Escalabilidad

De la pequeña empresa al grupo internacional: una plataforma que crece con usted.

  • Optimizada para pymes y apta para grandes empresas
  • Multilingüe y multiinquilino
  • Gestión flexible de usuarios y permisos
Funcionalidades

Funciones que van más allá del estándar

No solo documentación y listas de verificación: Compliance Compass aporta automatización e inteligencia reales a los procesos GRC modernos.

01 — AUTOMATIZACIÓN

Inteligencia en lugar de trabajo repetitivo

Automatización y análisis de riesgos con IAKI
Flujos de trabajo inteligentes para la gestión de riesgos, la redacción de políticas y la respuesta a incidentes, con identificación y evaluación de riesgos mediante IA.
Generación dinámica de políticasKI
La IA redacta y actualiza las políticas automáticamente a partir del contexto de la organización y de los requisitos normativos, en varios idiomas.
Gestión proactiva de tareas
Tareas generadas automáticamente a partir de activos, riesgos y políticas, con control de plazos, escalado y evidencias centralizadas.
02 — GOBERNANZA

Evidencias que resisten una auditoría

Documentación a prueba de manipulaciones
Versionado, huellas criptográficas y sellos de tiempo con validez jurídica para una trazabilidad completa.
Rutas de implantación guiadas
Paso a paso por NIS2 e ISO 27001, con indicador de progreso, gestión de evidencias y enlace a los controles pertinentes.
Respuesta a incidentesKI
Planificación automatizada de continuidad de negocio y recuperación ante desastres, con flujos de notificación estructurados dentro de los plazos de NIS2.
03 — OPERACIÓN

Visión de conjunto de la organización

Gestión de activosKI
Inventario centralizado de todos los activos digitales y físicos, con análisis de vulnerabilidades por IA y propuestas de mantenimiento.
Gestión del riesgo de proveedoresKI
Alta automatizada y evaluación continua del nivel de seguridad de toda su cadena de suministro.
Concienciación y formación
Campañas de formación integradas con seguimiento del progreso, recordatorios automáticos y evidencias auditables.
Comprobación de aplicabilidad de NIS2

¿Su organización está sujeta a NIS2?

Averigüe en 3 sencillos pasos si su organización entra en el ámbito de la Directiva NIS2.

Progreso
0/3

1. ¿En qué sector opera su organización?

Elija el sector principal que corresponde a su organización:

2. ¿Qué tamaño tiene su organización?

El tamaño de la organización determina si NIS2 se le aplica y de qué manera.

Directiva (UE) 2022/2555

Cumplimiento de NIS2: quien espera pierde tiempo

España todavía no ha transpuesto NIS2 y la Comisión Europea la ha demandado ante el Tribunal de Justicia de la UE. Compliance Compass cubre por completo los requisitos de la directiva.

10 M€ o el 2 % del volumen de negocios anual mundial
multa máxima
que el artículo 34 fija como mínimo
Obligaciones esenciales de NIS2
Compliance Compass lo resuelve
Requisito de NIS2
1
Medidas para la gestión de riesgos
Identificación, evaluación y control sistemáticos de los riesgos de seguridad informática.
Nuestra solución
Inventario central de riesgos con análisis por IA
Requisito de NIS2
2
Planes de respuesta a incidentes
Preparación estructurada ante incidentes de seguridad, con responsabilidades y vías de escalado claras.
Nuestra solución
Gestión de crisis asistida por IA
Requisito de NIS2
3
Seguridad de la cadena de suministro
Revisión y supervisión de la ciberseguridad de los proveedores directos e indirectos.
Nuestra solución
Sistema de gestión del riesgo de proveedores
Requisito de NIS2
4
Formación en seguridad
Formación periódica de concienciación para toda la plantilla, incluidos los órganos de dirección.
Nuestra solución
Campañas de concienciación integradas
Requisito de NIS2
5
Cifrado & control de accesos
Criptografía, autenticación multifactor y permisos de acceso basados en roles.
Nuestra solución
Documentación a prueba de manipulaciones
Requisito de NIS2
6
Responsabilidad de la dirección
Responsabilidad personal de los órganos de dirección por las medidas de ciberseguridad.
Nuestra solución
Gestión de auditorías & tareas con plazos
1
16.01.2023
La Directiva NIS2 entra en vigor en la UE
2
17.10.2024
Fin del plazo de transposición para los Estados miembros
3
07.05.2025
Dictamen motivado de la Comisión Europea a España
!
Hoy
España sin ley y demandada ante el TJUE: momento de prepararse
Una mirada en detalle

Funciones de la plataforma al detalle

Descubra cómo Compliance Compass respalda cada aspecto de su estrategia GRC.

Gestión inteligente de riesgos

Inventario central de activos y riesgos con análisis de vulnerabilidades por IA, muy por encima de los modelos estáticos.

Inventario de activos
Registro y clasificación automáticos de todos los activos digitales y físicos.
Análisis de riesgos con IA
Análisis continuo y evaluación inteligente de las vulnerabilidades.
Mapas de calor de riesgo y cuadros de mando
Visualización de los riesgos críticos para decidir con rapidez.
Panel de gestión de riesgos

Gestión dinámica de políticas

La IA redacta y actualiza las políticas automáticamente a partir de plantillas, del contexto de la organización y de los requisitos normativos.

Generación de políticas con IA
Redacción automática de políticas adaptadas al contexto en segundos.
Soporte multilingüe
Políticas en todos los idiomas necesarios con un solo clic.
Control de versiones y flujos de aprobación
Historial de cambios trazable con un proceso de aprobación estructurado.
Gestión de políticas

Gestión automatizada de la formación

Campañas de formación integradas con seguimiento del progreso, recordatorios automáticos y evidencias auditables.

Formación por campañas
Cursos adaptados a cada público con asignación automática.
Seguimiento del progreso e informes
Visión en tiempo real del estado de la formación y del grado de cumplimiento.
Certificados auditables
Documentación automática de toda la formación completada.
Gestión de la formación

Gestión del riesgo de proveedores

Alta automatizada y evaluación continua del nivel de seguridad de toda su cadena de suministro.

Alta automatizada
Proceso estructurado para recoger los datos de los proveedores y sus estándares de seguridad.
Evaluación continua del riesgo
Revisión y evaluación periódicas del cumplimiento de los proveedores.
Visibilidad de la cadena de suministro
Transparencia total sobre toda su cadena de suministro.
Gestión de proveedores

Respuesta a incidentes y continuidad

Planificación automatizada de continuidad de negocio, recuperación ante desastres y respuesta estructurada a incidentes con flujos integrados.

Manuales de respuesta a incidentes
Flujos de trabajo predefinidos para cada tipo de incidente.
Escalado automatizado
Derivación inteligente a las personas adecuadas según la gravedad.
Planes de continuidad y pruebas
Planes de contingencia estructurados con ciclos de prueba periódicos.
Respuesta a incidentes

Gestión de auditorías y tareas

Gestión centralizada de tareas con control de plazos, escalado y evidencias sin lagunas para las auditorías.

Planificación automatizada de auditorías
Auditorías periódicas y puntuales en función del perfil de riesgo.
Gestión de tareas con escalado
Recordatorios automáticos y escalado cuando se incumple un plazo.
Rastro de auditoría y recopilación de evidencias
Documentación sin lagunas de todas las actividades como prueba de cumplimiento.
Gestión de auditorías
Planes

Tres planes. Una plataforma.

Modular para un caso de uso concreto, Complete para toda la plataforma y Enterprise para escalar sin límite: alcance claramente delimitado y sin costes ocultos.

Plan 01
Modular

Para un caso de uso concreto, por ejemplo solo riesgo de proveedores o solo concienciación. La base de la plataforma está siempre incluida.

  • Módulos funcionales combinables a voluntad
  • Base de la plataforma incluida: panel, registro de auditoría y gestión de tareas
  • Base de conocimiento, gestión de usuarios y MFA
  • Alta autónoma con configuración guiada
  • Chatbot con IA y escalado al equipo, respuesta en < 48 h
Solicitar asesoramiento
Plan 03
Enterprise

Para grupos y organizaciones multiemplazamiento con un elevado número de usuarios y activos y requisitos de gobernanza propios.

  • Usuarios, activos y proveedores ilimitados
  • Marcos e integraciones ilimitados
  • SSO / SAML
  • Soporte prioritario por chat & teléfono, respuesta en < 4 h
  • SLA de disponibilidad & Customer Success dedicado
  • Cuadros de mando a medida e imagen corporativa
  • Implantación a medida y talleres
Ponerse en contacto

Los detalles de precios y condiciones los tratamos con mucho gusto en persona: solicite ahora una demo.

Equipo

Creado por profesionales, desarrollado con clientes industriales.

Tres fundadores con experiencia complementaria en mercado, organización y tecnología, reforzados por dos business angels que aportan capital, experiencia empresarial y una amplia red de contactos.
Damian Himmel, cofundador de Compliance Compass, mercado y crecimiento
Damian Himmel
Mercado y crecimiento

Constructor de negocio experimentado, centrado en ventas, alianzas, desarrollo de mercado y crecimiento empresarial sostenible.
Philipp Minten, cofundador de Compliance Compass, organización y cumplimiento
Philipp Minten
Organización y cumplimiento

Experto en organización con amplia experiencia en operaciones, recursos humanos y cultura corporativa, así como en digitalización, cumplimiento y dirección de empresas.
Daniel Henter, cofundador de Compliance Compass, producto y estrategia
Daniel Henter
Producto y estrategia

Líder en tecnología e innovación con amplia experiencia en estrategia empresarial, ciberseguridad, arquitecturas de plataforma y desarrollo de software.
Dr. Stefan Ebener, business angel de Compliance Compass
Dr. Stefan Ebener
Business angel

Reconocido experto en IA, ponente muy solicitado y embajador del sector con una amplia red de contactos y gran presencia en el mercado.
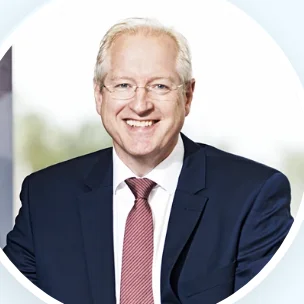
Christoph Koch, business angel de Compliance Compass
Christoph Koch
Business angel

Directivo experimentado y experto financiero con amplio conocimiento en crecimiento empresarial, escalado y dirección de medianas empresas.

Preguntas frecuentes

¿Preguntas? Aquí están las respuestas.

Todo lo que necesita saber sobre Compliance Compass.

No. Compliance Compass es una solución en la nube que no requiere instalación ni infraestructura. El equipo de incorporación se encarga de toda la configuración. Usted solo necesita un navegador y sus credenciales.
Sí, al 100 %. Compliance Compass aloja todos los datos exclusivamente en Alemania (UE). Se incluyen: contrato de encargo de tratamiento, transmisión y almacenamiento cifrados y auditorías de seguridad externas periódicas.
El precio es modular: puede contratar módulos sueltos o el paquete completo con los cinco módulos, el motor de controles y dos marcos. La puesta en marcha, las actualizaciones, el soporte y el alojamiento en la UE están siempre incluidos: sin costes ocultos. La consultoría GRC clásica trabaja con presupuestos de proyecto de seis cifras; aquí se trata de una licencia previsible.
Soporte en alemán e inglés: en todos los planes, un chatbot con IA que escala a nuestro equipo y responde en horario comercial: en menos de 48 horas con Modular y en menos de 24 horas con Complete. Enterprise recibe soporte prioritario por chat y teléfono con respuesta en menos de 4 horas y un Customer Success Manager dedicado.
Por supuesto. Empiece una prueba gratuita de 30 días con todas las funciones y sin necesidad de tarjeta de crédito. Además recibirá una demo personalizada de 30 minutos en la que le mostramos la plataforma en directo.

¿Más preguntas? El equipo le ayuda encantado.

Solicitar demo y resolver dudas
Demo gratuita

¿Preparados para el cumplimiento de NIS2?

Reserve una demo gratuita y compruebe cómo Compliance Compass transforma sus procesos GRC.

Prueba gratuita de 30 días, sin tarjeta de crédito
Puesta en marcha e incorporación incluidas
Conforme al RGPD, con alojamiento en Alemania
Reservar demo gratuita
100 % conforme al RGPD Sus datos se utilizan únicamente para ponernos en contacto con usted y no se ceden a terceros.