Piattaforma GRC potenziata dall’IA

Conformità NIS2.
Automatizzata in modo intelligente. Documentata a prova di revisione. Implementata a costi contenuti. Scalabile e a prova di futuro.

Piattaforma GRC potenziata dall’IA, sviluppata in Germania. Protegge gli organi di gestione dalla responsabilità personale, riduce i rischi informatici e abbassa i costi della conformità.

100%
Copertura NIS2
DE
Hosting & dati
4-8 sett.
Fino alla conformità
72%
Punteggio di conformità
7
Attività aperte
NIS2
copertura completa
compliancecompass.de
Dashboard di Compliance Compass

Sicurezza & conformità

Conforme al GDPR
Protezione dei dati garantita
100% sovrana
Pieno controllo digitale
Hosting nell’UE
Server in Germania
Pronta per la NIS2
Copertura completa
Potenziata dall’IA
Automatizzata & scalabile

Adatta alle imprese dei settori

Energia Sanità Finanza Trasporti & logistica Industria manifatturiera Servizi IT Pubblica amministrazione Telecomunicazioni Farmaceutica Assicurazioni Chimica Alimentare Ricerca Gestione dei rifiuti Energia Sanità Finanza Trasporti & logistica Industria manifatturiera Servizi IT Pubblica amministrazione Telecomunicazioni Farmaceutica Assicurazioni Chimica Alimentare Ricerca Gestione dei rifiuti
Il problema

La buona volontà non basta.

La conformità NIS2 richiede struttura, tracciabilità e strumenti adeguati — non altre ore in agenda.

La sfida

Perché la conformità NIS2 risulta così faticosa

La direttiva (UE) 2022/2555 inasprisce nettamente i requisiti e chiama in causa personalmente gli organi di gestione. La maggior parte delle imprese parte senza strumenti adeguati.

Quadro normativo complesso
Requisiti distribuiti tra direttiva, decreto di recepimento e norme tecniche: a ogni modifica vanno interpretati di nuovo.
Processi manuali
Analisi dei rischi, policy ed evidenze di formazione in fogli di calcolo e scambi di e-mail: dispendioso e soggetto a errori.
Evidenze sparse
I documenti restano in cartelle, unità di rete e caselle di posta: in caso di verifica manca la cronologia completa.
Responsabilità personale
Gli organi di gestione rispondono delle omissioni: senza una diligenza documentabile il rischio ricade sulla singola persona.
Strumenti costosi e frammentati
Più soluzioni specialistiche affiancate: licenze costose, manutenzione doppia, nessuna visione d’insieme.
9–18 mesi fino alla conformità, a seconda delle risorse di progetto
La soluzione: Compliance Compass

Una conformità che funziona e basta

Una piattaforma GRC che copre i requisiti della NIS2, con automazione basata sull’IA, evidenze senza lacune e hosting in Germania.

Copertura completa dei requisiti NIS2
Framework preconfigurati per NIS2, ISO 27001 e lo standard tedesco IT-Grundschutz, aggiornati di continuo.
Automazione basata sull’IA
Rischi, policy e attività nascono e si aggiornano automaticamente, senza lavoro manuale ripetitivo.
Evidenze a prova di revisione
Versionamento, hashing crittografico e marche temporali conformi a eIDAS secondo RFC 3161: tutto centralizzato e sempre pronto per l’audit.
Tutela degli organi di gestione
Ogni decisione documentata in modo tracciabile: diligenza dimostrabile con un clic.
Una piattaforma al posto di molti strumenti
Rischi, catena di approvvigionamento, incidenti, policy e awareness in un unico sistema: un’unica interfaccia, un solo modello di ruoli e autorizzazioni.
4–8 settimane fino alla conformità, con onboarding guidato

Dalla ricognizione iniziale all’evidenza pronta per l’audit — un processo continuo.

Prenota una demo →
Vantaggi della piattaforma

Perché Compliance Compass?

Meno lavoro. Più sicurezza. Pieno controllo.

Efficienza dei costi

Prezzi trasparenti senza costi nascosti. Nessuna implementazione lunga mesi.

  • Basata sul cloud, senza costi di infrastruttura
  • Modulare e scalabile
  • ROI già nel primo anno
Fiducia e sicurezza dei dati

Piena sovranità sui dati: sviluppo, hosting e supporto esclusivamente in Germania.

  • Made in Germany — sviluppata in Germania
  • Hosting in Germania e conformità al GDPR
  • Standard di sicurezza elevati
Scalabilità

Dalla piccola impresa al gruppo internazionale: una piattaforma che cresce insieme alla vostra organizzazione.

  • Ottimizzata per le PMI, adatta alle grandi imprese
  • Multilingue e multi-tenant
  • Gestione flessibile di utenti e autorizzazioni
Dotazione funzionale

Funzionalità che vanno oltre lo standard

Non solo documentazione e liste di controllo: Compliance Compass offre automazione e intelligenza reali per processi GRC moderni.

01 — AUTOMAZIONE

Intelligenza al posto del lavoro ripetitivo

Automazione e analisi dei rischi basate sull’IAKI
Flussi di lavoro intelligenti per la gestione dei rischi, la redazione delle policy e la risposta agli incidenti, con identificazione e valutazione dei rischi basate sull’IA.
Generazione dinamica delle policyKI
L’IA crea e aggiorna le policy automaticamente in base al contesto aziendale e ai requisiti normativi, in più lingue.
Gestione proattiva delle attività
Attività generate automaticamente da asset, rischi e policy, con monitoraggio delle scadenze, escalation ed evidenze centralizzate.
02 — GOVERNANCE

Evidenze che reggono in sede di audit

Documentazione a prova di manomissione
Versionamento, hashing crittografico e marche temporali con valore legale per una tracciabilità completa in sede di audit.
Percorsi di implementazione guidati
Passo dopo passo attraverso NIS2 e ISO 27001, con indicatore di avanzamento, gestione delle evidenze e collegamento ai controlli pertinenti.
Risposta agli incidentiKI
Pianificazione automatizzata per business continuity e disaster recovery, con flussi di notifica strutturati secondo i termini previsti dalla NIS2.
03 — OPERATIVITÀ

Una visione d’insieme dell’organizzazione

Gestione degli assetKI
Inventario centrale di tutti gli asset digitali e fisici, con analisi delle vulnerabilità basata sull’IA e proposte di manutenzione.
Gestione del rischio dei fornitoriKI
Onboarding automatizzato e valutazione continua del livello di sicurezza dell’intera catena di approvvigionamento.
Awareness e formazione
Campagne di formazione integrate con monitoraggio dell’avanzamento, promemoria automatici ed evidenze pronte per l’audit.
Verifica di assoggettamento alla NIS2

La vostra azienda è soggetta alla NIS2?

Scoprite in 3 semplici passaggi se la vostra azienda rientra nell’ambito della direttiva NIS2.

Avanzamento
0/3

1. In quale settore opera la vostra azienda?

Selezionate il settore principale in cui opera l’azienda:

2. Quali sono le dimensioni della vostra azienda?

Le dimensioni dell’impresa determinano se e come la NIS2 si applica.

direttiva (UE) 2022/2555

Conformità NIS2: il tempo stringe

In Italia il decreto NIS (D.Lgs. 138/2024) è in vigore dal 16 ottobre 2024. Compliance Compass copre i requisiti della direttiva.

fino a 10 mln € oppure il 2 % del fatturato annuo mondiale
sanzione massima
che l’articolo 34 fissa come minimo
Obblighi fondamentali della NIS2
La risposta di Compliance Compass
Requisito NIS2
1
Misure di gestione dei rischi
Identificazione, valutazione e governo sistematici dei rischi di sicurezza informatica.
La nostra soluzione
Inventario centrale dei rischi con scansione basata sull’IA
Requisito NIS2
2
Piani di risposta agli incidenti
Preparazione strutturata agli incidenti di sicurezza, con responsabilità e percorsi di escalation chiari.
La nostra soluzione
Gestione delle crisi con il supporto dell’IA
Requisito NIS2
3
Sicurezza della catena di approvvigionamento
Verifica e monitoraggio della cibersicurezza dei fornitori diretti e indiretti.
La nostra soluzione
Sistema di gestione del rischio dei fornitori
Requisito NIS2
4
Formazione sulla sicurezza
Attività di awareness periodiche per tutto il personale, organi di gestione compresi.
La nostra soluzione
Campagne di awareness integrate
Requisito NIS2
5
Cifratura e controllo degli accessi
Crittografia, autenticazione a più fattori e diritti di accesso basati sui ruoli.
La nostra soluzione
Documentazione a prova di manomissione
Requisito NIS2
6
Responsabilità degli organi di gestione
Responsabilità personale degli organi di gestione per le misure di cibersicurezza.
La nostra soluzione
Gestione di audit e attività con scadenze
1
Direttiva NIS2
Adozione della direttiva (UE) 2022/2555
2
4 set. 2024
Adozione del decreto NIS (D.Lgs. 138/2024)
3
16 ott. 2024
Il decreto NIS entra in vigore in Italia
!
Ora
È il momento di agire: registrazione sulla piattaforma ACN dal 1° gennaio al 28 febbraio di ogni anno
Uno sguardo in dettaglio

Funzionalità della piattaforma nel dettaglio

Scoprite come Compliance Compass sostiene ogni aspetto della vostra strategia GRC.

Gestione intelligente dei rischi

Inventario centrale di asset e rischi con scansione delle vulnerabilità basata sull’IA, ben oltre i modelli statici.

Inventario degli asset
Rilevazione e categorizzazione automatiche di tutti gli asset digitali e fisici.
Analisi dei rischi basata sull’IA
Scansione continua e valutazione intelligente delle vulnerabilità.
Heatmap dei rischi e dashboard
Visualizzazione dei rischi critici per decisioni rapide.
Dashboard di gestione dei rischi

Gestione dinamica delle policy

L’IA crea e aggiorna le policy automaticamente sulla base di modelli, contesto aziendale e requisiti normativi.

Generazione delle policy con l’IA
Creazione automatica di policy contestualizzate in pochi secondi.
Supporto multilingue
Policy in tutte le lingue necessarie con un clic.
Controllo delle versioni e flussi di approvazione
Cronologia delle modifiche tracciabile con processo di approvazione strutturato.
Gestione delle policy

Gestione automatizzata della formazione

Campagne di formazione integrate con monitoraggio dell’avanzamento, promemoria automatici ed evidenze pronte per l’audit.

Formazione organizzata per campagne
Percorsi formativi mirati per gruppi target, con assegnazione automatica.
Monitoraggio dell’avanzamento e reportistica
Quadro in tempo reale sullo stato della formazione e sul tasso di conformità.
Attestati validi in sede di audit
Documentazione automatica di tutti i corsi completati.
Gestione della formazione

Gestione del rischio dei fornitori

Onboarding automatizzato e valutazione continua del livello di sicurezza dell’intera catena di approvvigionamento.

Onboarding automatizzato
Processo strutturato per la raccolta dei dati dei fornitori e dei relativi standard di sicurezza.
Valutazione continua del rischio
Verifica e valutazione periodiche della conformità dei fornitori.
Visibilità sulla catena di approvvigionamento
Trasparenza completa sull’intera catena di approvvigionamento.
Gestione dei fornitori

Risposta agli incidenti e BC/DR

Pianificazione automatizzata per business continuity, disaster recovery e risposta strutturata agli incidenti, con flussi di lavoro integrati.

Playbook di risposta agli incidenti
Flussi di lavoro predefiniti per le diverse tipologie di incidente.
Escalation automatizzata
Inoltro intelligente alle persone competenti in funzione della gravità.
Piani BC/DR e test
Piani di emergenza strutturati con cicli di test periodici.
Risposta agli incidenti

Gestione di audit e attività

Gestione centralizzata delle attività con monitoraggio delle scadenze, escalation ed evidenze complete per gli audit.

Pianificazione automatizzata degli audit
Audit periodici e ad hoc in base al profilo di rischio.
Gestione delle attività con escalation
Promemoria automatici ed escalation in caso di scadenza superata.
Audit trail e raccolta delle evidenze
Documentazione senza lacune di tutte le attività a supporto delle evidenze di conformità.
Gestione degli audit
Pacchetti

Tre piani. Una sola piattaforma.

Modular per il singolo caso d’uso, Complete per l’intera piattaforma, Enterprise per una scalabilità senza limiti: perimetro delle prestazioni chiaramente definito, nessun costo aggiuntivo nascosto.

Piano 01
Modular

Per il singolo caso d’uso, ad esempio solo il rischio fornitori oppure solo l’awareness. La base della piattaforma è sempre compresa.

  • Moduli funzionali liberamente combinabili
  • Base della piattaforma compresa: cockpit, registro di audit, gestione delle attività
  • Base di conoscenza, gestione degli utenti e autenticazione a più fattori
  • Onboarding autonomo con configurazione guidata
  • Chatbot con IA ed escalation al team — risposta < 48 h
Richiedi una consulenza
Piano 03
Enterprise

Per gruppi e organizzazioni multisede con numeri elevati di utenti e asset e con requisiti di governance propri.

  • Utenti, asset e fornitori senza limiti
  • Framework e integrazioni senza limiti
  • SSO / SAML
  • Supporto prioritario via chat & telefono — risposta < 4 h
  • SLA di disponibilità & Customer Success dedicato
  • Dashboard personalizzate e branding aziendale
  • Implementazione su misura e workshop
Contattaci

Tutti i dettagli su prezzi e condizioni li illustriamo volentieri di persona — prenota subito una demo.

Team

Costruita da professionisti, sviluppata con clienti industriali.

Tre fondatori con esperienze complementari in ambito commerciale, organizzativo e tecnologico, affiancati da due business angel che apportano capitale, esperienza imprenditoriale e una solida rete di contatti.
Damian Himmel – cofondatore di Compliance Compass, mercato e crescita
Damian Himmel
Mercato e crescita

Business builder esperto, specializzato in vendite, partnership, sviluppo del mercato e crescita aziendale sostenibile.
Philipp Minten – cofondatore di Compliance Compass, organizzazione e compliance
Philipp Minten
Organizzazione e compliance

Esperto di organizzazione con profonda esperienza in operations, risorse umane e sviluppo della cultura aziendale, oltre che in digitalizzazione, compliance e governo d’impresa.
Daniel Henter – cofondatore di Compliance Compass, prodotto e strategia
Daniel Henter
Prodotto e strategia

Guida tecnologica e dell’innovazione, con ampia esperienza in strategia aziendale, cibersicurezza, architetture di piattaforma e sviluppo software.
Dr. Stefan Ebener – business angel di Compliance Compass
Dr. Stefan Ebener
Business angel

Esperto di IA affermato, keynote speaker richiesto e ambasciatore del settore, con una solida rete di contatti e una forte presenza sul mercato.
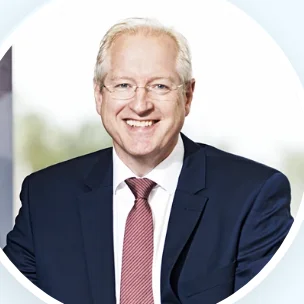
Christoph Koch – business angel di Compliance Compass
Christoph Koch
Business angel

Amministratore e specialista finanziario esperto, con ampia competenza in crescita aziendale, scalabilità e guida di imprese di medie dimensioni.

Domande frequenti

Domande? Ecco le risposte.

Tutto quello che serve sapere su Compliance Compass.

No. Compliance Compass è una soluzione cloud che non richiede installazioni né infrastruttura. Il team di onboarding si occupa dell’intera configurazione. Servono soltanto un browser e le proprie credenziali.
Sì, al 100 %. Compliance Compass ospita tutti i dati esclusivamente in Germania (UE). Sono inclusi: accordo sul trattamento dei dati, cifratura della trasmissione e della conservazione e audit di sicurezza esterni periodici.
I prezzi sono modulari: si acquistano singoli moduli funzionali oppure il pacchetto completo con tutti e cinque i moduli, il motore dei controlli e due framework. Configurazione, aggiornamenti, supporto e hosting nell’UE sono sempre compresi — nessun costo aggiuntivo nascosto. La consulenza GRC tradizionale lavora invece con budget di progetto a sei cifre; qui si tratta di una licenza pianificabile.
Supporto in tedesco e in inglese: in tutti i piani un chatbot con IA e possibilità di escalation al nostro team, risposta durante l’orario di lavoro — entro 48 ore con Modular, entro 24 ore con Complete. Enterprise riceve supporto prioritario via chat e telefono con risposta entro 4 ore e un Customer Success Manager dedicato.
Certamente. Si può avviare una prova gratuita di 30 giorni con tutte le funzionalità, senza carta di credito. In più si riceve una demo personale (30 min.), in cui la piattaforma viene mostrata dal vivo.

Altre domande? Il team è a disposizione.

Prenota una demo e chiarisci ogni dubbio
Demo gratuita

Pronti per la conformità NIS2?

Prenotate una demo gratuita e scoprite come Compliance Compass trasforma i vostri processi GRC.

Prova gratuita di 30 giorni, senza carta di credito
Configurazione e onboarding compresi
Conforme al GDPR — hosting in Germania
Prenota una demo gratuita
100% conforme al GDPR I vostri dati sono utilizzati esclusivamente per ricontattarvi e non vengono comunicati a terzi.